Hogyan készüljünk fel a NIS2-re?
Ön tudja, hogy az EU-ban hány szabályozás foglalkozik a kiber- és IT-biztonsággal? Elképesztő, hogy milyen sok van érvényben, ember legyen a talpán, aki ezt tudja követni! Segítünk.
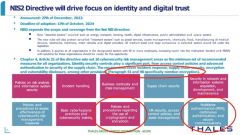
Ön tudja, hogy az EU-ban hány szabályozás foglalkozik a kiber- és IT-biztonsággal? Elképesztő, hogy milyen sok van érvényben, ember legyen a talpán, aki ezt tudja követni! Segítünk.
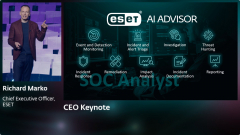
Generatív mesterséges intelligenciára épülő digitális asszisztenssel bővíti újgenerációs végpontvédelmi, valamint kiterjesztett észlelő és válaszadó megoldását, jelentette be éves konferenciáján az ESET. Júliusban a szállító átfogó kibervédelmi platformja is a biztonsági technológiák összetettségét csökkentő, új kezelőfelületet kap.

A MEKH támogatja a villamosenergia-ágazat szereplőinek kiberbiztonsági felkészülését.

1992-ben megjelent egy könyv Vírushatározó címmel azzal a nemes szándékkal, hogy az összes ismert vírusról - és azok variánsairól - egyfajta katalógusként szolgáljon, tartalmazva a vírusok leírása mellett az azok detektálásához használható szignatúrákat is.
Meredeken nő a kiberbiztonsági incidensek száma, miközben a vállalatokra vonatkozó előírások is egyre szigorúbbak lesznek.
A mesterséges intelligencia mindent megváltoztat, többek között a kiberbiztonság terén is. A kiberbűnözők számos tevékenységhez felhasználhatják a fejlett technológiát, hogy minél több és minél szofisztikáltabb támadásokat indítsanak.
Folyamatosan érkeznek az új technológiák és ezzel egyidőben a kiberbiztonsági kihívások; a tavalyi és idei évben a mesterséges intelligencia használatának általános elterjedése váltotta ki a legnagyobb hatást.
A lengyel állami hírügynökség rendszerét az egyik munkatárs fiókján telepített rosszindulatú szoftver felhasználásával törték fel.
Idén június 17. és 19. között rendezik meg a SUSE éves konferenciáját, ahol a szakértők a vállalati informatika legfontosabb trendjei mentén mutatják be a legjobb gyakorlatokat, a legfrissebb fejlesztéseket és hasznos tapasztalataikat több mint 100 előadás keretében.
A friss jelentéséből kiderült, hogy a zsarolóvírus-támadások száma növekszik, mivel a megfelelőségi kudarcok sebezhetővé teszik a vállalkozásokat a támadásokkal szemben.

Bor Olivérrel, az SZTFH kiberbiztonsági és kommunikációs szakértőjével összefoglaltuk a kiberbiztonsági szabályozások fejlődését az eredeti NIS-irányelvtől a továbbfejlesztett NIS2-keretrendszerig, felhívva a vállalkozások figyelmét a kiberbiztonság növekvő jelentőségére az összetett fenyegetésekkel szemben.

Mivel a fenyegetések köre folyamatosan bővül, minden fronton harcba kell szállni a kibertámadások kivédéséért. A Szabályozott Tevékenységek Felügyeleti Hatósága (SZTFH) az elmúlt években több sikeres edukációs kampányt és országos tájékoztató körutat bonyolított le kiberbiztonsági tudatosító és szemléletformáló tevékenységének keretében, hogy a kiberteret megbízható környezetté alakítsa a társadalmi és gazdasági folyamatok zavartalan működéséhez.
Az új uniós kibervédelmi irányelv, a NIS2 számos szervezet számára támaszt új követelményeket több különféle területen. Nehéz eligazodni, kinek milyen teendői vannak, mely rendszereket és folyamatokat kell átvizsgálni, és milyen fejlesztéseket muszáj véghezvinni a megfeleléshez.

Április 21-én éjfélig lehet jelentkezni a Nemzetbiztonsági Szakszolgálat Nemzeti Kibervédelmi Intézetének hackerversenyére.
Átfogó edukációs programot indít az SZTFH a magasabb szintű kiberbiztonságért.
A fenyegetésmegelőzés teljesítményét és hatásfokát emeli új szintre a mesterséges intelligencia és a felhő képességeivel a Check Point most bemutatott biztonsági átjáróiban. A szállító éves jelentésében a zsarolóvírus támadások ugrásszerű fejlődésére és az AI kulcsfontosságú szerepére hívja fel a figyelmet.

A vállalkozás információbiztonsági, adatvédelmi és kiberbiztonsági tanácsadást is igénybe vett.

A hatékony kiszolgálásához szükség lesz a mesterséges intelligencia megoldásaira, távoli online elérésre, digitális élményeket biztosító megoldásokra, és erős kiberbiztonságra.
Kibertámadások szakítják meg a vállalatok működését a leggyakrabban, mégis csupán harmaduk tudná adatait rövid időn belül visszaállítani, világított rá a Veeam friss felmérése. A biztonsági kockázatok csökkentéséhez a szállító zero trust adatvédelmi modellt dolgozott ki.
A NIS2 - távoli hasonlattal élve - az új GDPR, azaz egy szabályozás, amellyel a saját érdekükben foglalkozniuk kell az érintett vállalatoknak. Egy kötelező informatikai audit során azt kell bizonyítaniuk, hogy felkészültek a kiberbiztonsági incidensek kezelésére.
Úgy tűnik, AdBlockert használsz, amivel megakadályozod a reklámok megjelenítését. Amennyiben szeretnéd támogatni a munkánkat, kérjük add hozzá az oldalt a kivételek listájához, vagy támogass minket közvetlenül! További információért kattints!
Engedélyezi, hogy a https://www.computertrends.hu értesítéseket küldjön Önnek a kiemelt hírekről? Az értesítések bármikor kikapcsolhatók a böngésző beállításaiban.